اگر همین الان متوجه شدهاید سایت تان هک شده، ابتدا این را بدانید: خونسردی خود را حفظ کنید، این وضعیت قابل جمع کردن است. آنچه در ادامه میآید، ترتیب دقیق کارهایی است که باید در همین چند ساعت اول انجام دهید، نه یک هفته بعد.
برای رسیدگی فوری میتوانید همین حالا با تیم امنیت سایت سیمرس تماس بگیرید (۰۹۱۲۴۳۹۰۲۶۵)؛ تا رسیدن کمک هم، مراحل زیر را به ترتیب پیش ببرید.
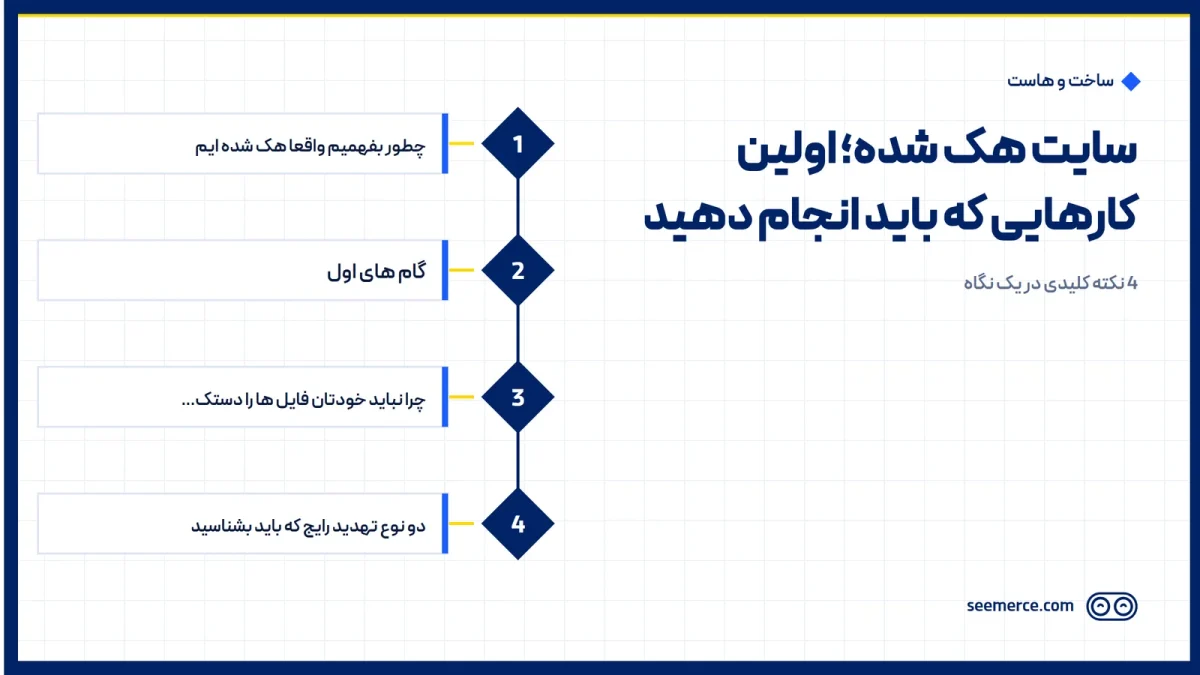
چطور بفهمیم واقعا هک شدهایم
قبل از هر اقدامی، نشانهها را جدی بگیرید ولی از روی حدس عمل نکنید. رایجترین علائم هک شدن یک سایت عبارت اند از: ریدایرکت ناخواسته به سایتهای مشکوک یا تبلیغاتی، هشدار «سایت آلوده به بدافزار است» در گوگل کروم یا نتایج جستجو، صفحات یا لینکهای عجیب که خودتان اضافه نکردهاید، افت ناگهانی و بی دلیل ترافیک، یا ایمیل هشدار از هاست/گوگل سرچ کنسول درباره فعالیت مشکوک. هر کدام از اینها را دیدید، فرض را بر هک بگذارید و وارد فاز واکنش شوید.
گامهای اول: چه کاری الان انجام دهیم
ترتیب این مراحل مهم است. رعایت نکردن ترتیب، مثل تغییر رمز قبل از قطع دسترسی مهاجم، میتواند کار پاک سازی را سختتر کند.
- خونسردی و ثبت مستندات اولیه. پیش از هر تغییری، از پیام هک، صفحه ریدایرکت شده، یا هشدار گوگل اسکرین شات بگیرید. این مستندات بعدا هم برای تیم پاک سازی و هم برای درخواست بازبینی در گوگل لازم میشود.
- رمزهای عبور را فورا عوض کنید. رمز هاست، پنل مدیریت وردپرس، FTP و دیتابیس را همین الان تغییر دهید. اگر مهاجم با روش Brute Force (حدس زدن مکرر رمز عبور ضعیف یا تکراری) وارد شده باشد، تا وقتی رمزها عوض نشوند همچنان دسترسی دارد، حتی اگر فایلهای آلوده را پاک کنید.
- در صورت امکان سایت را موقتا آفلاین یا در حالت تعمیر بگذارید. این کار از گسترش بیشتر آلودگی و از دیده شدن محتوای مخرب توسط بازدیدکنندگان و گوگل جلوگیری میکند، تا زمانی که پاک سازی تخصصی انجام شود.
- خودتان دست به فایلها نزنید؛ با تیم امنیتی تماس بگیرید. وسوسه حذف دستی فایلهای مشکوک طبیعی است، اما بدون شناخت کامل الگوی بدافزار و شل (دسترسی سطح فایل که مهاجم برای خودش باز کرده)، ممکن است بخشی از آلودگی باقی بماند یا با نصب ناقص یک بکاپ قدیمی، دادههای تازه سایت از بین برود. تماس با تیم پاک سازی سایت هک شده، ریسک این اشتباهات را حذف میکند.
- بکاپهای سالم قبل از آلودگی را بررسی و آماده کنید. اگر بکاپ خودکار دارید، آخرین نسخه سالم پیش از تاریخ نفوذ را مشخص کنید. این نسخه مبنای مقایسه برای تیم پاک سازی است تا فایلهای تغییر یافته یا اضافه شده را سریعتر پیدا کنند.
- بعد از پاک سازی، در Google Search Console درخواست بازبینی بدهید. اگر گوگل سایت را با برچسب «سایت آلوده» یا «Security Issues» علامتگذاری کرده، پس از اطمینان از پاک سازی کامل باید از بخش Security Issues درخواست Reconsideration ثبت کنید تا برچسب برداشته شود.
- لایههای پیشگیرانه را نصب کنید تا این اتفاق تکرار نشود. فایروال و مقاوم سازی سایت، مانیتورینگ ۲۴/۷ و بکاپ خودکار منظم، سه لایهای هستند که بعد از یک بار هک شدن باید حتما فعال شوند؛ بدون آنها احتمال تکرار حمله بالا میماند.
چرا نباید خودتان فایلها را دستکاری کنید
یکی از رایجترین اشتباهات بعد از دیدن سایت هک شده، تلاش برای پاک سازی دستی است. مشکل این جاست که بدافزار و شل معمولا فقط در یک فایل نیست؛ مهاجم اغلب چند نقطه ورود موازی (backdoor) میگذارد تا اگر یکی پیدا و پاک شد، از راه دیگری برگردد. حذف یک فایل مشکوک بدون بررسی کامل، حس امنیت کاذب میدهد در حالی که مسیر نفوذ همچنان باز است. از طرف دیگر، بازگرداندن یک بکاپ قدیمی بدون بررسی این که خود آن بکاپ هم آلوده نبوده، میتواند مشکل را دوباره فعال کند.
به همین دلیل، بعد از تغییر رمزها و آفلاین کردن موقت سایت، بهترین کار سپردن پاک سازی به تیمی است که هم بدافزار و شل را میشناسد و هم حملات Brute Force را، و میداند بعد از پاک سازی چه فایروالی باید جایگزین حفره امنیتی شود.
دو نوع تهدید رایج که باید بشناسید
در بیشتر پروندههای هک وردپرس و سایتهای شرکتی، دو الگو تکرار میشود. اول، بدافزار و شل: مهاجم از یک نقطه ضعف (افزونه قدیمی، قالب آسیب پذیر، یا رمز لو رفته) وارد میشود و یک فایل کنترلی (شل) روی سرور میگذارد که به او دسترسی کامل به فایلهای سایت میدهد؛ از این نقطه میتواند صفحات جعلی بسازد، محتوای شما را تغییر دهد یا سایت را برای ارسال اسپم استفاده کند. دوم، حمله Brute Force: نرم افزارهای خودکار رمزهای عبور ضعیف یا تکراری (رمزهایی که در سایتهای دیگر هم لو رفتهاند) را با هزاران بار امتحان کردن حدس میزنند تا وارد پنل مدیریت شوند. شناخت این که با کدام یک طرف هستید، مسیر پاک سازی و پیشگیری را مشخص میکند.
سایت هک شده و آسیب واقعی به سئو
هک شدن فقط یک مشکل فنی نیست، یک مشکل سئو هم هست. گوگل سایت آلوده را با هشدار علامتگذاری یا حتی از نتایج جستجو حذف میکند، و رتبههایی که ماهها یا سالها برای رسیدن به آنها زحمت کشیدهاید، سقوط میکند. تا وقتی برچسب «سایت ناامن» روی نتیجه جستجوی شما باشد، عملا بخش زیادی از ترافیک ارگانیک قطع میشود، حتی اگر خود سایت از نظر فنی سالم شده باشد. اگر رتبههای شما تحت نظارت تیم سئو سایت است، بلافاصله بعد از تشخیص هک آنها را هم در جریان بگذارید تا افت رتبه و بازگشت آن به موازات پاک سازی فنی دنبال شود.
بعد از پاک سازی: چه اتفاقی میافتد
طبق تجربه ما، در بازه معمول ۲۴ تا ۷۲ ساعت پاک سازی فنی انجام و سایت از فهرست سیاه گوگل خارج میشود. این بازه به حجم آلودگی و سرعت واکنش شما در همان ساعات اول بستگی دارد؛ هرچه رمزها زودتر عوض شوند و سایت زودتر آفلاین یا در دسترس تیم پاک سازی قرار گیرد، این بازه کوتاهتر میشود.
چه کاری نمیکنیم
صادقانه بگوییم: پاک سازی همیشه در کمترین زمان ممکن (۲۴ تا ۷۲ ساعت) انجام میشود، اما این به معنای بازگشت فوری همه چیز به حالت قبل نیست. برداشتن برچسب «سایت آلوده» از گوگل سرچ کنسول معمولا سریعتر از بازگشت کامل رتبههایی است که در این فاصله افت کردهاند؛ ریکاوری اعتماد گوگل به یک دامنه گاهی بیشتر از خود پاک سازی فنی طول میکشد. همچنین قول نمیدهیم هر داده یا محتوایی که مهاجم تغییر داده یا حذف کرده، صد در صد قابل بازیابی باشد؛ این موضوع مستقیما به وجود یا نبود یک بکاپ سالم و تازه بستگی دارد، نه چیز دیگری. به همین دلیل، بکاپ خودکار را جزو کارهای «قبل از این که به آن نیاز پیدا کنید» میدانیم، نه بعدش.
پرسشهای متداول
اگر همین الان با هک مواجه شدهام، اولین تماس باید با چه کسی باشد؟
اول رمزهای هاست و پنل را عوض کنید، بعد بلافاصله با تیم امنیتی تماس بگیرید تا تا رسیدن کمک، اقدامات اولیه را هدایت کند و از دستکاری اشتباه فایلها جلوگیری شود.
آیا لازم است سایت را کامل آفلاین کنم؟
اگر امکانش هست، بله؛ آفلاین کردن موقت یا فعال کردن حالت تعمیر جلوی گسترش بیشتر آلودگی و دیده شدن محتوای مخرب توسط بازدیدکنندگان و گوگل را میگیرد. اگر آفلاین کردن ممکن نیست، این نکته را حتما به تیم پاک سازی اطلاع دهید تا اولویت را بر همین اساس تنظیم کنند.
چقدر طول میکشد تا سایت از هشدار گوگل خارج شود؟
معمولا پاک سازی فنی و خروج از فهرست سیاه گوگل در بازه ۲۴ تا ۷۲ ساعت انجام میشود. بازگشت کامل رتبههای افت کرده میتواند بیشتر طول بکشد، چون به بازسازی اعتماد گوگل به دامنه هم وابسته است.
چرا نباید خودم فایلهای مشکوک را پاک کنم؟
چون بدافزار و شل معمولا چند نقطه ورود موازی دارد و حذف یک فایل به تنهایی مسیر نفوذ را کامل نمیبندد. پاک سازی ناقص یا بازگرداندن یک بکاپ آلوده میتواند مشکل را دوباره فعال کند؛ بهتر است این کار به تیمی سپرده شود که الگوی کامل آلودگی را بررسی میکند.

دیدگاهها و پرسشها
هنوز دیدگاهی ثبت نشده است. اگر سؤالی دارید، خوشحال میشویم بپرسید.
نوشتن دیدگاه