خیلی از صاحبان سایت فکر میکنند SSL فقط برای فروشگاههای آنلاین لازم است، چون آنجاست که شماره کارت رد و بدل میشود. این تصور درست نیست. هر سایتی، حتی یک وبلاگ ساده یا یک صفحه معرفی شرکت با یک فرم تماس، به SSL نیاز دارد. در این مطلب ساده و بدون اغراق توضیح میدهیم SSL چیست، چرا لازم است، و مهمتر از همه، چه کاری برای امنیت سایت انجام نمیدهد.
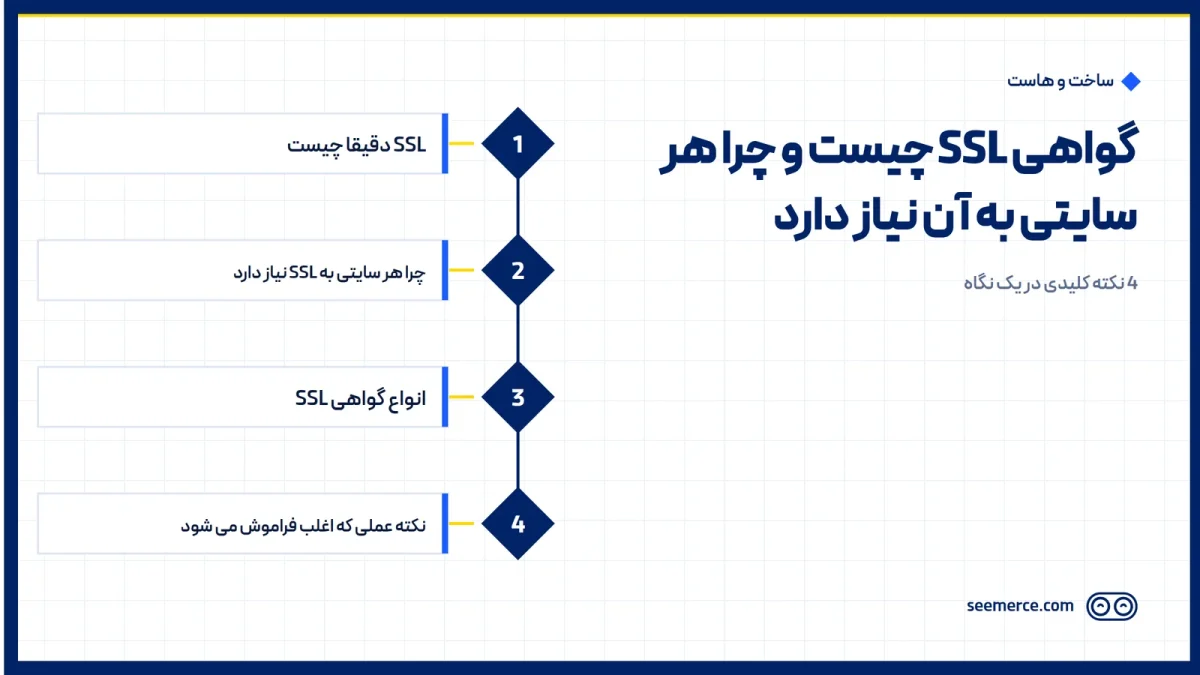
SSL دقیقا چیست
SSL (و نسخه به روزتر آن، TLS) یک لایه رمزنگاری بین مرورگر کاربر و سرور سایت است. وقتی یک سایت گواهی SSL معتبر دارد، هر دادهای که بین کاربر و سرور رد و بدل میشود، مثل اطلاعات فرم ورود، رمز عبور، اطلاعات پرداخت یا حتی یک پیام ساده در فرم تماس، به شکلی رمزنگاری شده منتقل میشود. یعنی اگر شخص سومی در مسیر این ارتباط قرار بگیرد (مثلا در یک وای فای عمومی ناامن)، نمیتواند محتوای رد و بدل شده را بخواند.
نشانه SSL فعال روی مرورگر ساده است: کنار آدرس سایت یک آیکون قفل میبینید، و آدرس با https شروع میشود، نه http. همین «s» اضافه در https مخفف Secure است و نشان میدهد ارتباط رمزنگاری شده است.
چرا هر سایتی به SSL نیاز دارد، نه فقط فروشگاهی
این تصور که SSL فقط مخصوص فروشگاههای آنلاین است، از دورانی مانده که گواهی SSL گران و پیچیده بود و فقط سایتهایی که مستقیم پول جابه جا میکردند آن را نصب میکردند. امروز شرایط فرق کرده و چند دلیل عملی هست که هر سایتی، صرف نظر از نوع کسب و کار، باید SSL داشته باشد:
- مرورگرهای مدرن مثل کروم و فایرفاکس سایت بدون SSL را با برچسب «Not Secure» (ناامن) علامتگذاری میکنند. این برچسب کنار آدرس سایت دیده میشود و اعتماد بازدیدکننده را از همان قدم اول از بین میبرد.
- گوگل استفاده از https را یکی از سیگنالهای رتبه بندی در نظر میگیرد. سیگنال قوی ای نیست و به تنهایی رتبه سایت را بالا نمیبرد، اما نبودش هم یک امتیاز منفی کوچک است که دلیلی برای نادیده گرفتنش نیست.
- هر فرمی که در سایت اطلاعات کاربر را میگیرد، حتی یک فرم تماس ساده با فیلد نام و ایمیل، بدون SSL قابل شنود است. لازم نیست سایت فروشگاهی باشد تا این ریسک وجود داشته باشد.
- بسیاری از افزونهها، درگاههای پرداخت شخص ثالث، و سرویسهای نقشه یا فونت که در سایت استفاده میشوند، اصلا روی اتصال بدون SSL درست کار نمیکنند یا هشدار میدهند.
به طور خلاصه، SSL دیگر یک ویژگی اضافه برای سایتهای خاص نیست؛ یک استاندارد پایه برای هر سایتی است که میخواهد جدی دیده شود.
انواع گواهی SSL، خلاصه و بدون پیچیدگی
لازم نیست وارد جزئیات فنی انواع گواهی شوید، اما دانستن دو دسته اصلی کافی است:
- گواهی رایگان، مثل Let’s Encrypt: برای اکثر سایتها کاملا کافی است، سطح رمزنگاری با گواهیهای پولی تفاوتی ندارد، و مهمترین نکتهاش این است که باید هر چند ماه یک بار به طور خودکار تمدید شود.
- گواهی خریداری شده با اعتبارسنجی بیشتر: برای برخی کسب و کارها، مثل سازمانهای مالی یا برندهایی که نیاز به نمایش نام رسمی شرکت در گواهی دارند، مناسبتر است. این نوع گواهی معمولا هزینه سالانه دارد و فرآیند اعتبارسنجی هویت شرکت را هم شامل میشود.
برای اکثر سایتهای شرکتی، خدماتی و وبلاگی، گواهی رایگان با تمدید خودکار کاملا کفایت میکند و نیازی به هزینه اضافه نیست.
نکته عملی که اغلب فراموش میشود: تمدید خودکار
نصب اولیه SSL فقط نیمی از کار است. گواهی SSL تاریخ انقضا دارد و اگر قبل از رسیدن به آن تاریخ تمدید نشود، سایت به طور موقت ناامن یا حتی برای بعضی بازدیدکنندگان کاملا غیرقابل دسترس نشان داده میشود؛ مرورگر یک هشدار ترسناک قرمز رنگ نمایش میدهد که اکثر کاربران عادی با دیدنش سایت را ترک میکنند.
به همین دلیل، نصب درست SSL باید همراه با تمدید خودکار باشد، نه یک کار دستی که کسی باید یادش بماند انجام بدهد. اگر سایت شما این مکانیزم را ندارد یا مطمئن نیستید، بررسی و نصب صحیح SSL یکی از کارهایی است که در سرویس SSL سیمرس انجام میشود.
چطور بفهمیم SSL سایت درست کار میکند
بررسی وضعیت SSL کار پیچیدهای نیست و هر مدیر سایتی میتواند خودش چند نکته ساده را چک کند. اول، به نوار آدرس مرورگر نگاه کنید: باید https و آیکون قفل بسته دیده شود، نه علامت هشدار یا خط خورده. دوم، روی همان آیکون قفل کلیک کنید تا جزئیات گواهی، از جمله تاریخ انقضا، نمایش داده شود. اگر تاریخ انقضا نزدیک است و سیستم تمدید خودکار ندارید، همین الان وقت اقدام است، نه روزی که هشدار قرمز روی سایت ظاهر شود.
نکته دیگری که کمتر به آن توجه میشود، محتوای مخلوط یا Mixed Content است: گاهی صفحه اصلی سایت با https بارگذاری میشود، اما بعضی تصاویر، فونتها یا اسکریپتهای داخل آن هنوز از آدرس http فراخوانی میشوند. در این حالت مرورگر ممکن است باز هم هشدار جزئی نشان دهد یا آن قفل کامل را نمایش ندهد. رفع این مشکل معمولا نیاز به بررسی کد سایت و تنظیمات آدرس دهی فایلها دارد، کاری که در بررسی فنی SSL سایت انجام میشود.
اگر سایت شما به تازگی دامنه یا هاست عوض کرده، یا قبلا SSL نداشته و تازه اضافه شده، بررسی این موارد اهمیت بیشتری دارد؛ چون در فرآیند انتقال، بعضی آدرسهای داخلی سایت (مثل لینکهای ثابت در محتوای قدیمی) ممکن است هنوز به نسخه http اشاره کنند.
چه کاری نمیکنیم
اینجا صادق باشیم: SSL فقط ارتباط کاربر و سرور را رمزنگاری میکند و جلوی هک شدن خود سایت را نمیگیرد. اگر کسی به دنبال نفوذ به هسته سایت باشد، SSL هیچ مانعی برایش ایجاد نمیکند. چند نمونه از تهدیدهایی که SSL اصلا به آنها مربوط نیست:
- بدافزار و شل: اگر مهاجم بتواند فایل مخرب روی سرور آپلود کند، وجود یا نبود SSL هیچ تفاوتی در جلوگیری از آن ندارد.
- حمله Brute Force: تلاش مکرر برای حدس زدن رمز عبور پنل مدیریت، ربطی به رمزنگاری ارتباط ندارد و باید با ابزارهای جداگانه محدود شود.
- حمله DDoS: سیل درخواست برای از کار انداختن سرور، مستقل از SSL اتفاق میافتد و نیاز به لایه محافظتی دیگری دارد.
به همین دلیل، سایتهایی که فقط SSL دارند و لایههای دیگر امنیتی مثل فایروال و مقاوم سازی، مانیتورینگ ۲۴/۷، یا بکاپ خودکار را ندارند، همچنان در برابر هک آسیب پذیرند. SSL یک لایه از چند لایه لازم است، نه جایگزین همه آنها. اگر هدف شما امنیت واقعی سایت است نه فقط رمزنگاری ارتباط، تصویر کاملتر را در صفحه امنیت سایت میبینید.
پرسشهای متداول
آیا سایت وبلاگی ساده هم به SSL نیاز دارد؟
بله. حتی اگر فرم پرداخت ندارید، مرورگرها سایت بدون SSL را ناامن علامتگذاری میکنند و این روی اعتماد بازدیدکننده تاثیر میگذارد. علاوه بر این هر فرم ورود اطلاعات، از جمله فرم تماس ساده، بدون SSL قابل شنود است.
گواهی رایگان SSL امنتر است یا گواهی خریداری شده؟
از نظر سطح رمزنگاری تفاوتی ندارند. تفاوت اصلی در اعتبارسنجی هویت و برخی نیازهای خاص کسب و کاری است. برای اکثر سایتها گواهی رایگان با تمدید خودکار کافی است.
اگر گواهی SSL منقضی شود چه اتفاقی میافتد؟
مرورگر به بازدیدکننده هشدار ناامن بودن سایت را نمایش میدهد و بسیاری از کاربران سایت را ترک میکنند. به همین دلیل تمدید باید خودکار باشد، نه یک یادآوری دستی.
آیا داشتن SSL یعنی سایت من در برابر هک هم امن است؟
نه. SSL فقط ارتباط بین کاربر و سرور را رمزنگاری میکند و جلوی نفوذ به خود سایت، مثل بدافزار یا حملات Brute Force، را نمیگیرد. برای امنیت واقعی به لایههای دیگری مثل فایروال، مانیتورینگ و بکاپ هم نیاز است.

دیدگاهها و پرسشها
هنوز دیدگاهی ثبت نشده است. اگر سؤالی دارید، خوشحال میشویم بپرسید.
نوشتن دیدگاه