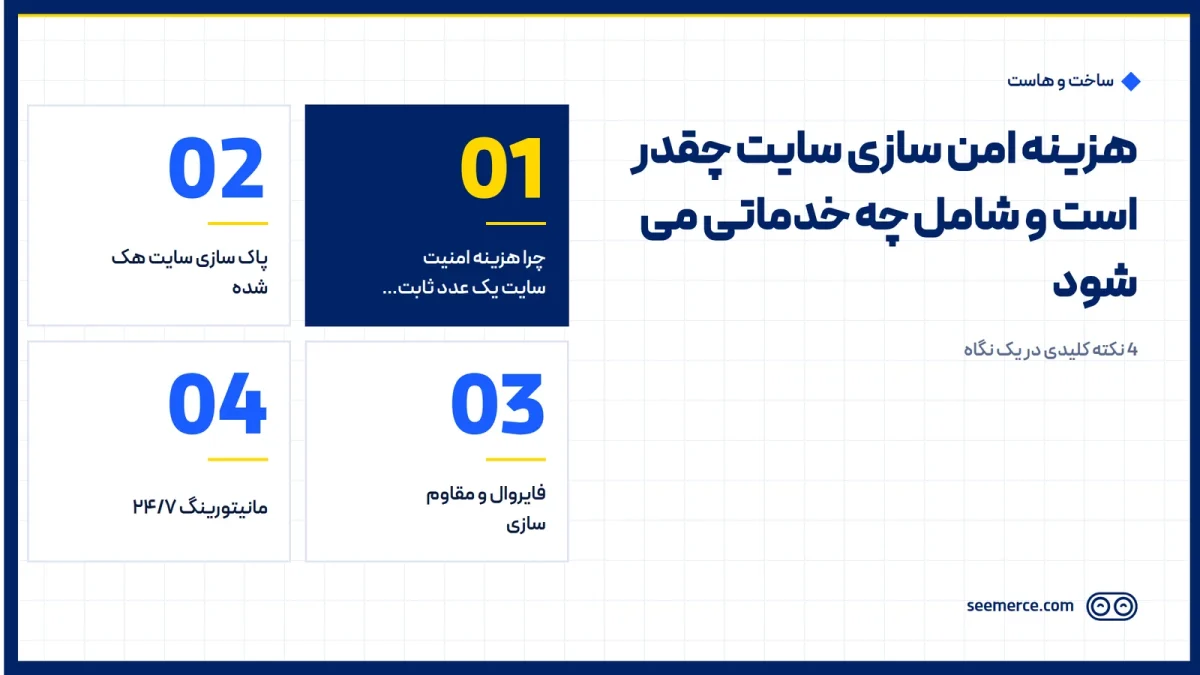
وقتی صحبت از هزینه امن سازی سایت میشود، سوال اصلی مالکان سایت این نیست که «چند تومان»، بلکه این است که «این پول دقیقا بابت چه چیزی داده میشود». پاسخ درست هم همین است: هزینه امنیت سایت یک عدد ثابت برای همه نیست، چون به وضعیت فعلی سایت، نوع سایت و عمق کاری که باید انجام شود بستگی دارد. در این مطلب به جای اعلام قیمت، اجزایی را میبینیم که واقعا روی هزینه امنیت سایت اثر میگذارند.
چرا هزینه امنیت سایت یک عدد ثابت نیست
دو سایت که از بیرون شبیه هم به نظر میرسند، میتوانند نیاز امنیتی کاملا متفاوتی داشته باشند. یک سایت شرکتی ساده با چند صفحه معرفی، ریسک متفاوتی نسبت به یک فروشگاه اینترنتی با درگاه پرداخت و حساب کاربری مشتریان دارد. همین طور یک سایت که تازه راه اندازی شده و هنوز دست نخورده است، با سایتی که همین حالا علائم هک شدن را نشان میدهد، دو مسیر کاری کاملا جدا نیاز دارند. به همین دلیل پیش از هر برآوردی، اول باید مشخص شود سایت در کدام نقطه قرار دارد.
در امنیت سایت سیستم دفاعی حول چهار محور اصلی ساخته شده: پاک سازی سایت هک شده، فایروال و مقاوم سازی، مانیتورینگ ۲۴/۷، و بکاپ خودکار. این چهار مورد در واقع همان اجزایی هستند که هزینه نهایی از دل آنها بیرون میآید؛ هر سایت بسته به شرایطش ممکن است به هر چهار مورد یا فقط بخشی از آنها نیاز داشته باشد.
پاک سازی سایت هک شده؛ وقتی کار از پیشگیری گذشته
اگر سایتی همین الان آلوده است، اولین هزینهای که مطرح میشود مربوط به پاک سازی است، نه مقاوم سازی. تیم باید فایلهای مخرب و درهای پشتی را پیدا کند، مسیر نفوذ را ببندد و سایت را از فهرست سیاه گوگل خارج کند. عمق این کار به چند چیز بستگی دارد: از چه زمانی سایت آلوده بوده، چند فایل و پایگاه داده درگیر شده، و آیا بدافزار فقط در ظاهر سایت اثر گذاشته یا به سطح سرور هم رسیده است.
نکته مهم این است که پاک سازی به تنهایی کافی نیست. اگر مسیر نفوذی که باعث هک شدن سایت شده بسته نشود، همان راه دوباره استفاده میشود و سایت در چرخهای از هک و پاک سازی گیر میافتد. به همین دلیل یک سایت هک شده معمولا هم زمان به پاک سازی و هم به مقاوم سازی نیاز دارد، نه فقط یکی از این دو.
فایروال و مقاوم سازی؛ هزینهای که جلوی هزینه بعدی را میگیرد
این لایه شامل پیکربندی فایروال (WAF)، محدود کردن تلاشهای ورود به صفحه مدیریت، فعال سازی احراز هویت دومرحلهای و تنظیم هدرهای امنیتی سرور است. هدف این بخش مقابله با تهدیدهایی مثل حمله Brute Force است، جایی که رمز عبور پنل مدیریت به صورت مکرر و خودکار حدس زده میشود؛ اگر صفحه ورود محافظت نشده باشد، یک رمز ضعیف به سرعت شکسته میشود.
عمق مقاوم سازی لازم به عواملی مثل تعداد کاربران مدیر سایت، تعداد و تنوع افزونههای نصب شده، و اینکه سایت چه زیرساختی دارد بستگی دارد. یک سایت با دهها افزونه قدیمی و چند مدیر با سطح دسترسی بالا، طبیعتا به کار مقاوم سازی گستردهتری نیاز دارد تا سایتی ساده با یک مدیر و افزونههای محدود.
مانیتورینگ ۲۴/۷؛ هزینهای برای تشخیص زودهنگام
مانیتورینگ یعنی پایش مداوم تغییر فایلها، تلاشهای ورود مشکوک و آپ تایم سایت، طوری که مشکل پیش از تبدیل شدن به یک بحران بزرگ شناسایی شود. این بخش بیشتر شبیه هزینه جاری است تا یک کار یک باره؛ چون در طول زمان و به صورت مستمر ادامه دارد.
ارزش این لایه بیشتر در سرعت واکنش دیده میشود، نه در جلوگیری قطعی از حمله. حمله DDoS نمونه خوبی است: در این حمله ترافیک جعلی زیرساخت سایت را از ظرفیت خارج میکند و هر ساعت قطعی یعنی توقف کامل دسترسی و فروش. مانیتورینگ فعال کمک میکند این نوع اختلال زودتر دیده و مدیریت شود، به جای اینکه مالک سایت از طریق شکایت مشتری متوجه قطعی شود.
بکاپ خودکار؛ هزینهای که آخرین خط دفاع را تضمین میکند
بکاپ منظم و رمزنگاری شده در فضایی جدا از هاست اصلی، آخرین لایه دفاعی است. اگر همه لایههای دیگر هم با مشکل مواجه شوند، وجود یک نسخه پشتیبان سالم و قابل بازیابی، فاصله بین یک حادثه کوچک و یک فاجعه کامل است. تست دورهای بازیابی هم بخشی از همین هزینه است، چون بکاپی که هیچ وقت بازیابی آن آزمایش نشده، تضمینی برای کارکرد در روز نیاز نیست.
عواملی که دامنه و هزینه کار را بالا یا پایین میبرند
پیش از درخواست مشاوره یا استعلام، دانستن این فهرست کمک میکند برآورد دقیقتری از دامنه کار داشته باشید:
- سایت همین الان هک شده یا هدف کار پیشگیری از هک است؛ حالت اول همیشه دامنه کاری بزرگتری دارد.
- نوع سایت: یک فروشگاه اینترنتی با درگاه پرداخت و اطلاعات کاربران، نسبت به یک سایت معرفی شرکتی، سطح ریسک و در نتیجه عمق کار بالاتری دارد.
- تعداد کاربران مدیر و سطح دسترسی هر کدام؛ هر حساب مدیریتی اضافه، یک نقطه ورود احتمالی بیشتر است.
- تعداد و به روز بودن افزونهها و قالبهای نصب شده روی سایت.
- سابقه هک شدن قبلی سایت؛ سایتی که یک بار آلوده شده، باید از نظر درهای پشتی باقی مانده کاملتر بررسی شود.
- زیرساخت میزبانی سایت و اینکه آیا سطح سرور هم نیاز به مقاوم سازی دارد یا مشکل فقط در لایه وردپرس است. برای سایتهایی که زیرساخت سرور هم باید بازبینی شود، انتخاب هاست لینوکس مناسب خودش بخشی از این معادله است.
ترکیب این عوامل است که تعیین میکند یک سایت به هر چهار لایه دفاعی نیاز دارد یا فقط به بخشی از آنها، و همین ترکیب پایه برآورد هزینه امنیت سایت میشود. چون این متغیرها از سایتی به سایت دیگر فرق میکند، مسیر درست گرفتن استعلام دقیق است، نه تکیه به یک عدد سرانگشتی.
چرا بهتر است این هزینه را از قبل در نظر بگیریم
خیلی از مالکان سایت اولین بار وقتی به فکر امنیت میافتند که سایتشان قبلا هک شده است. طبیعی است، چون تا وقتی مشکلی پیش نیامده، امنیت یک هزینه انتزاعی به نظر میرسد. اما تفاوت بین هزینه پیشگیری و هزینه جبران معمولا زیاد است، چون جبران یک حمله موفق فقط شامل پاک سازی فنی نیست؛ افت رتبه در گوگل، از دست رفتن اعتماد کاربر، و توقف فروش در طول قطعی هم بخشی از خسارت واقعی هستند که به سختی با یک عدد اندازه گیری میشوند.
حالت ایده آل این است که امنیت از همان مرحله طراحی سایت در مشخصات فنی پروژه لحاظ شود، نه اینکه بعد از راه اندازی به عنوان یک لایه اضافه روی سایت گذاشته شود. با این حال، سایتهایی که از قبل در حال کار هستند هم کاملا قابل امن سازی اند؛ فقط دامنه کار در این حالت شامل بررسی وضعیت موجود هم میشود، نه فقط پیکربندی از صفر.
مسیر درست برای گرفتن استعلام دقیق
چون هزینه امنیت سایت به عوامل بالا وابسته است، مفیدترین قدم اول درخواست یک بررسی اولیه است، نه حدس زدن یک رقم بر اساس شنیدهها. در این بررسی وضعیت فعلی سایت (پاک بودن یا آلوده بودن)، نوع کسب و کار، و زیرساخت فعلی دیده میشود و بر همان مبنا مشخص میشود کدام یک از چهار لایه دفاعی، پاک سازی، فایروال و مقاوم سازی، مانیتورینگ، و بکاپ، برای آن سایت مشخص لازم است.
این روش شفافتر از اعلام یک تعرفه ثابت برای همه سایت هاست، چون یک سایت شرکتی ساده و یک فروشگاه پرترافیک هیچ وقت نباید هزینه یکسانی بپردازند؛ کاری که واقعا انجام میشود باید متناسب با ریسک واقعی همان سایت باشد.
چه کاری نمیکنیم
صادقانه بگوییم: هیچ سامانه امنیتی، در هیچ زیرساختی، وعده «هیچ وقت هک نمیشوید» نمیدهد. کسی که چنین تضمینی میدهد یا واقعیت را نمیگوید یا درک درستی از ماهیت امنیت وب ندارد. کاری که واقعا انجام میشود بالابردن هزینه و زمان لازم برای نفوذ است، طوری که احتمال موفقیت حمله پایین بیاید و اگر هم اتفاقی افتاد، با مانیتورینگ و بکاپ خسارت به حداقل برسد. وعده واقع بینانه کاهش ریسک و تشخیص و واکنش سریع است، نه یک تضمین مطلق.
همچنین هیچ تست نفوذی بدون مجوز کتبی مالک سایت انجام نمیشود؛ این نوع تست فقط با اجازه صریح و از پیش تعیین شده اجرا میشود.
پرسشهای متداول
هزینه امنیت سایت را چطور میشود برآورد کرد؟
برآورد دقیق نیاز به بررسی وضعیت فعلی سایت دارد: هک شده یا سالم، نوع سایت، تعداد کاربران مدیر و افزونهها. بهترین مسیر درخواست یک بررسی اولیه و گرفتن استعلام متناسب با همان سایت است، نه تکیه به یک رقم عمومی.
آیا فقط نصب یک افزونه امنیتی جای این خدمات را میگیرد؟
افزونه امنیتی یک لایه مفید است، اما بخش مهمی از کار، مثل مقاوم سازی سطح سرور و پیکربندی فایروال، خارج از دسترس یک افزونه وردپرسی اتفاق میافتد.
اگر سایتم هک نشده، باز هم باید هزینه امنیت بدهم؟
بله، چون هدف در این حالت پیشگیری است، نه پاک سازی. هزینه پیشگیری معمولا در مقایسه با هزینه و زمانی که پاک سازی و جبران یک حمله موفق میبرد، به مراتب کمتر است.
آیا گواهی SSL بخشی از هزینه امنیت سایت حساب میشود؟
SSL فقط ارتباط بین کاربر و سرور را رمزنگاری میکند و مانع هک شدن خود سایت نمیشود؛ یک لایه جداگانه است و جای فایروال، مانیتورینگ یا بکاپ را نمیگیرد.

دیدگاهها و پرسشها
هنوز دیدگاهی ثبت نشده است. اگر سؤالی دارید، خوشحال میشویم بپرسید.
نوشتن دیدگاه