خیلی از صاحبان سایت وردپرسی تا وقتی سایت شان هک نشده، اصلا به امنیت فکر نمیکنند. سایت بالا میآید، سفارش ثبت میشود، همه چیز عادی به نظر میرسد. مشکل این است که امنیت ضعیف معمولا هیچ نشانهای ندارد، تا روزی که یک نفر از آن سوء استفاده کند و آن وقت هزینهاش خیلی بیشتر از پیشگیری است. این مطلب توضیح میدهد امنیت سایت وردپرسی دقیقا یعنی چه، از کجا تهدید میآید، و چرا نادیده گرفتنش یک ریسک واقعی و قابل اندازه گیری است، نه یک نگرانی انتزاعی.
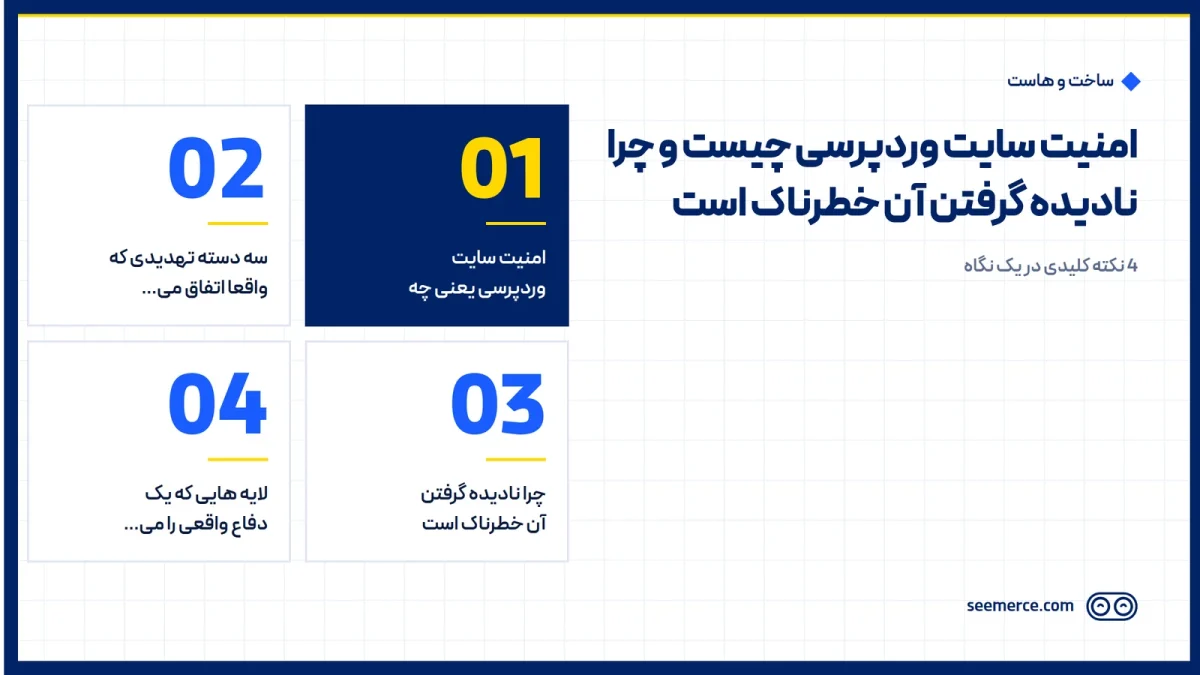
امنیت سایت وردپرسی یعنی چه
وردپرس یک نرم افزار متن باز است که میلیونها سایت را اداره میکند، همین محبوبیت آن را هدف جذابی برای حملههای خودکار میکند. امنیت سایت وردپرسی یعنی مجموعهای از لایهها که جلوی نفوذ، تزریق کد، و سوءاستفاده از منابع سرور را میگیرند: از رمز عبور و سطح دسترسی کاربران گرفته تا وضعیت هسته و افزونهها، تا تنظیمات خود سرور. هیچ کدام از این لایهها به تنهایی کافی نیست؛ امنیت واقعی از جمع شدن همه آنها به دست میآید.
نکته مهم این است که امنیت یک اقدام یک بار مصرف نیست. یک سایت که امروز امن تنظیم شده، اگر افزونههایش به روزرسانی نشوند یا هیچ کس ترافیک مشکوک را رصد نکند، ظرف چند ماه دوباره آسیب پذیر میشود. به همین دلیل بحث امنیت بیشتر شبیه نگهداری مداوم است تا یک پروژه که یک بار تمام میشود.
سه دسته تهدیدی که واقعا اتفاق میافتند
حمله به سایت وردپرسی معمولا تصادفی نیست و اسکریپتهای خودکار هر روز هزاران سایت را برای همین چند الگو اسکن میکنند.
- بدافزار و شل: یک فایل مخرب در سایت تزریق میشود و از همان طریق مهاجم کنترل بخشی از سایت یا کل هاست را در دست میگیرد. نتیجه معمول این نوع نفوذ پخش بدافزار به بازدیدکنندهها و حذف سایت از نتایج گوگل است، چون گوگل سایتهای آلوده را برای محافظت از کاربرانش علامتگذاری یا حذف میکند.
- حمله Brute Force: در این روش رمز عبور به صورت مکرر و خودکار برای ورود به پنل مدیریت آزمایش میشود. رمز عبور ضعیف و صفحه ورود بدون هیچ محافظتی (مثل محدودیت تعداد تلاش) دیر یا زود میشکند، معمولا زودتر از چیزی که فکرش را میکنید.
- حمله DDoS: در این حالت حجم زیادی ترافیک جعلی به سمت سایت فرستاده میشود تا زیرساخت از ظرفیت خارج شود. برای یک کسب وکار آنلاین، هر ساعت قطعی یعنی توقف کامل فروش و از دست رفتن اعتماد بازدیدکنندههایی که سایت را آفلاین دیدهاند.
این سه مورد فرضی نیستند؛ رایجترین الگوهایی هستند که در نفوذ به سایتهای وردپرسی دیده میشوند. سایتی که هیچ لایه دفاعی ندارد، دیر یا زود با یکی از این سه مواجه میشود.
چرا نادیده گرفتن آن خطرناک است
هزینه واقعی یک نفوذ، هزینه تمیز کردن سایت نیست؛ هزینههای پنهان بعد از آن است. وقتی گوگل یک سایت را به عنوان ناامن یا آلوده به بدافزار علامت بزند، بازگرداندن اعتماد موتور جستجو و بازدیدکنندهها هفتهها طول میکشد، حتی بعد از رفع مشکل. اگر سایت فروشگاهی باشد، هر روزی که سایت پایین است یا هشدار امنیتی نشان میدهد، یعنی سفارش از دست رفته.
مشکل بعدی این است که هک شدن معمولا بی سروصدا شروع میشود. یک فایل مخرب میتواند هفتهها بدون اینکه صاحب سایت متوجه شود فعال بماند، داده بدزدد یا لینکهای اسپم در صفحات تزریق کند. تا وقتی کسی گزارش ندهد یا رتبه سایت در گوگل ناگهان افت نکند، خیلیها اصلا متوجه نمیشوند که چیزی اشتباه است. هر چه این بازه کشف طولانیتر باشد، آسیب هم بیشتر میشود.
یک نکته دیگر که کمتر به آن توجه میشود، اثر غیرمستقیم روی اعتبار برند است. بازدیدکنندهای که یک بار با هشدار «این سایت ممکن است ناامن باشد» روبه رو شود، معمولا دیگر برنمی گردد، حتی اگر مشکل چند روز بعد کاملا رفع شده باشد. این نوع بی اعتمادی برخلاف افت رتبه گوگل، به سادگی با یک تغییر فنی برطرف نمیشود و زمان میبرد تا دوباره ساخته شود.
یک باور رایج و نادرست هم این است که نصب گواهی SSL کافی است. SSL فقط ارتباط بین مرورگر بازدیدکننده و سرور را رمزنگاری میکند تا اطلاعات در مسیر قابل شنود نباشد؛ جلوی هک شدن خود سایت را نمیگیرد. یک سایت میتواند قفل سبز SSL را داشته باشد و همزمان از طریق یک افزونه قدیمی یا رمز عبور ضعیف هک شود. این دو موضوع کاملا جدا از هم هستند و باید هر دو جداگانه مدیریت شوند.
لایههایی که یک دفاع واقعی را میسازند
یک تنظیم امنیتی درست معمولا از چند لایه مکمل تشکیل میشود، نه یک افزونه تنها:
- پاک سازی سایت هک شده: اگر سایت از قبل آلوده است، اول باید فایلهای مخرب و کدهای تزریق شده پیدا و حذف شوند، نه اینکه فقط روی آنها لایه محافظتی گذاشته شود.
- فایروال و مقاوم سازی: فیلتر کردن ترافیک مشکوک قبل از رسیدن به سایت، همراه با بستن راههای ورودی که لازم نیست باز بمانند.
- مانیتورینگ ۲۴/۷: رصد مداوم سایت برای تشخیص رفتار غیرعادی، به جای اینکه صاحب سایت خودش تصادفی متوجه مشکل شود.
- بکاپ خودکار: اگر با وجود همه لایهها اتفاقی افتاد، داشتن یک نسخه پشتیبان سالم و تازه یعنی بازگشت به حالت قبل در کوتاهترین زمان، به جای شروع از صفر.
نکته دیگری که باید روشن باشد: افزونه امنیتی وردپرس هم به تنهایی کافی نیست. بخش مهمی از امنیت واقعی در سطح سرور اتفاق میافتد، جایی که یک افزونه داخل وردپرس اصلا دسترسی یا دید کامل ندارد. برای همین است که یک تنظیم امنیتی جدی معمولا هم سمت وردپرس و هم سمت سرور را با هم میبیند. اگر سایتی همین حالا علائم مشکوک نشان میدهد یا صاحب آن میخواهد این لایهها را از صفر درست بچیند، صفحه امنیت سایت شرح میدهد این کار دقیقا چطور انجام میشود.
چه کاری نمیکنیم
صادقانه بگوییم: هیچ زیرساختی صد در صد غیرقابل نفوذ نیست و هرکسی وعده «دیگر هرگز هک نمیشوید» بدهد، یا اطلاعات ندارد یا صادق نیست. کاری که با تنظیم درست لایههای امنیتی انجام میشود، بالا بردن هزینه و زمان لازم برای نفوذ است، تا احتمال وقوع آن به حداقل برسد و اگر هم اتفاقی افتاد، با مانیتورینگ و بکاپ، خسارت و زمان بازگشت به حداقل برسد. همچنین هیچ تست نفوذ یا اقدام تهاجمی روی سایتی بدون اجازه صریح و کتبی صاحب آن انجام نمیشود؛ این یک اصل غیرقابل مذاکره است.
اگر سایتی همین الان علائم هک شدن دارد (کندی ناگهانی، ریدایرکت عجیب، هشدار گوگل)، بهترین کار تعلل نکردن است؛ تماس فوری با تیم پشتیبانی برای بررسی و پاک سازی، معمولا از هر اقدام دیگری در آن لحظه مهمتر است.
پرسشهای متداول
آیا داشتن گواهی SSL به تنهایی سایت را امن میکند؟
نه. SSL فقط ارتباط بین بازدیدکننده و سرور را رمزنگاری میکند تا اطلاعات در مسیر انتقال قابل شنود نباشد. جلوی نفوذ به خود سایت، تزریق فایل مخرب، یا حمله brute force را نمیگیرد؛ آنها نیازمند لایههای امنیتی جداگانه هستند.
آیا نصب یک افزونه امنیتی وردپرس کافی است؟
به تنهایی نه. افزونههای امنیتی میتوانند بخشی از تهدیدها را در سطح وردپرس بگیرند، اما بخش مهمی از امنیت واقعی در سطح سرور اتفاق میافتد، جایی که یک افزونه دسترسی یا دید کامل ندارد. دفاع کامل معمولا هر دو سطح را با هم پوشش میدهد.
چطور بفهمیم سایت هک شده یا نه؟
نشانههای رایج شامل کندی ناگهانی بدون دلیل مشخص، ریدایرکت به سایتهای ناشناس، ظاهر شدن محتوای عجیب در صفحات، یا هشدار «سایت ناامن» در گوگل و مرورگرها هستند. اما گاهی هیچ نشانه ظاهری وجود ندارد و فقط با بررسی فنی فایلها مشخص میشود.
هزینه امنیت سایت چقدر است؟
بستگی به وضعیت فعلی سایت دارد: یک سایت تمیز که فقط نیاز به لایههای پیشگیرانه دارد، با سایتی که همین حالا آلوده است و نیاز به پاک سازی فوری دارد، دامنه کار متفاوتی میطلبند. برای برآورد دقیق متناسب با وضعیت سایت، بهتر است از طریق صفحه امنیت سایت درخواست بررسی و مشاوره داده شود.

دیدگاهها و پرسشها
هنوز دیدگاهی ثبت نشده است. اگر سؤالی دارید، خوشحال میشویم بپرسید.
نوشتن دیدگاه