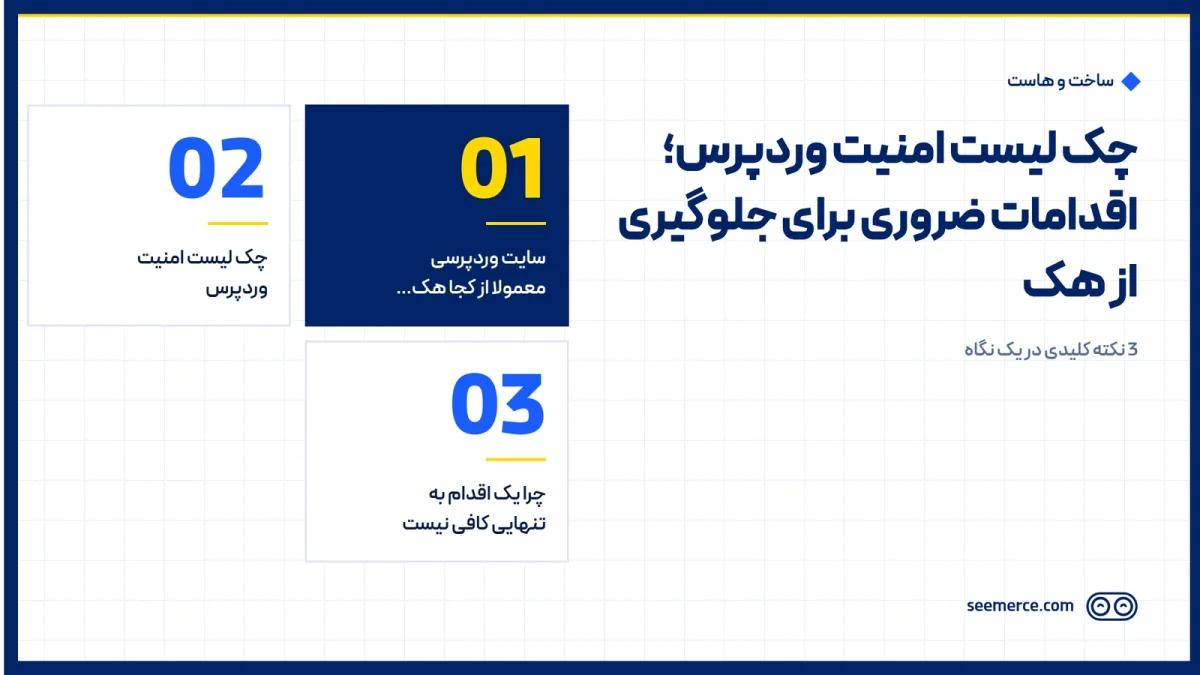
هک شدن سایت وردپرسی معمولا یک شبه اتفاق نمیافتد؛ نتیجه چند نقطه ضعف کوچک است که کنار هم جمع شدهاند: افزونهای قدیمی، رمز عبور ضعیف یک کاربر ادمین، یا نبود بکاپ تازه وقتی که واقعا لازمش میشوید. این چک لیست همان اقدامات عملی و استانداردی است که هر سایت وردپرسی باید داشته باشد، بدون حاشیه و بدون ترساندن بی دلیل.
سایت وردپرسی معمولا از کجا هک میشود
قبل از رفتن سراغ چک لیست، بد نیست بدانید مهاجمها دقیقا دنبال چه چیزی میگردند. سه الگوی رایج وجود دارد. اول، تزریق بدافزار و شل: مهاجم از یک نقطه ضعف (افزونه یا قالب آسیب پذیر، رمز ضعیف) وارد میشود و یک فایل مخرب روی سرور جا میگذارد تا بعدا از راه دور به سایت دسترسی داشته باشد. دوم، حمله Brute Force: رباتها هزاران بار رمز عبور مختلف را روی صفحه ورود امتحان میکنند تا به یک حساب کاربری با رمز ضعیف برسند. سوم، حمله DDoS: حجم بالایی از ترافیک جعلی به سمت سایت فرستاده میشود تا زیرساخت را از کار بیندازد، این مورد بیشتر به سرور و شبکه مربوط است تا خود وردپرس.
نکته مهم این است که این سه تهدید از زوایای متفاوت میآیند و یک راهکار واحد همه شان را پوشش نمیدهد. تزریق بدافزار معمولا از یک نقطه ضعف در کد یا یک رمز عبور لو رفته شروع میشود، Brute Force به صبر و تعداد تلاش رباتها وابسته است، و DDoS اصلا کاری به کد سایت ندارد و مستقیم روی زیرساخت فشار میآورد. برای همین چک لیست زیر هم شامل اقدامات سطح وردپرس است و هم مواردی که به سرور و پیکربندی برمی گردد؛ اگر فقط یک طرف را پوشش دهید، طرف دیگر همچنان باز میماند.
چک لیست امنیت وردپرس
این موارد را میتوانید به ترتیب انجام دهید، هرکدام به تنهایی یک لایه از ریسک را کم میکند:
- هسته، قالب و افزونهها را همیشه به روز نگه دارید. بیشتر حملات از نقاط ضعف شناخته شدهای استفاده میکنند که در نسخههای جدیدتر همان افزونه یا وردپرس ترمیم شدهاند؛ عقب ماندن از آپدیت یعنی در دسترس گذاشتن یک راه ورود شناخته شده.
- افزونهها و قالبهای غیرفعال یا بلااستفاده را حذف کنید. یک افزونه که فقط نصب است ولی فعال نیست هم میتواند نقطه ورود باشد، چون فایلهایش هنوز روی سرور هست و به روزرسانی هم نمیشود؛ اگر استفاده نمیکنید، پاکش کنید نه فقط غیرفعالش.
- برای همه کاربران ادمین رمز عبور قوی و یکتا تعیین کنید. رمز مشترک بین چند سایت یا رمزهای ساده و قابل حدس، رایجترین راه موفقیت حمله Brute Force است؛ یک رمز طولانی و غیرتکراری برای هر حساب کافی است تا این مسیر عملا بسته شود.
- تعداد تلاشهای ورود را محدود کنید. بدون این محدودیت، رباتها میتوانند بی نهایت رمز را امتحان کنند؛ با قفل کردن حساب یا IP بعد از چند تلاش ناموفق، حمله Brute Force عملا بی اثر میشود.
- در صورت نیاز، آدرس پیش فرض صفحه ورود را تغییر دهید. آدرس /wp-admin استاندارد اولین جایی است که رباتها سراغش میروند؛ تغییر این آدرس به تنهایی یک راهکار قطعی نیست ولی حجم زیادی از حملات خودکار و بی هدف را از دور خارج میکند.
- گواهی SSL را نصب و همیشه فعال نگه دارید. SSL ارتباط بین بازدیدکننده و سرور را رمزگذاری میکند و جلوی شنود اطلاعات ورود را میگیرد؛ نصب گواهی SSL یک پیش نیاز پایه است، هرچند به تنهایی جلوی هک شدن سایت را نمیگیرد.
- بکاپ خودکار و منظم داشته باشید، در جایی خارج از هاست اصلی. اگر بکاپ فقط روی همان سروری باشد که هک شده، در لحظه بحران به کارتان نمیآید؛ بکاپ باید طبق زمان بندی مشخص انجام شود و نسخهای از آن جای دیگری نگهداری شود.
- یک فایروال در سطح سرور یا وردپرس (WAF) داشته باشید. فایروال ترافیک مشکوک و الگوهای حمله شناخته شده را قبل از رسیدن به کد سایت متوقف میکند؛ این همان لایهای است که هم جلوی تزریق بدافزار را میگیرد و هم فشار حملات DDoS در سطح پایین را کم میکند.
- دسترسی کاربران را به حداقل لازم محدود کنید. هر کاربری که نقش ادمین ندارد نباید دسترسی ادمین داشته باشد؛ هرچه تعداد حسابهای سطح بالا کمتر باشد، سطح حمله (attack surface) هم کوچکتر میشود.
- فایلهای سایت را برای تغییرات غیرمجاز مانیتور کنید. اگر فایلی که نباید تغییر کند به طور ناگهانی عوض شود، این معمولا اولین نشانه نفوذ است؛ مانیتورینگ فعال یعنی این تغییر در همان ساعت اول دیده میشود، نه چند هفته بعد.
این چک لیست را میتوانید خودتان مرحله به مرحله روی سایت پیاده کنید. اگر زمان یا تخصص فنی برای انجام دقیق همه موارد را ندارید، یا سایتتان قبلا یک بار هک شده و میخواهید مطمئن شوید ریشه کن شده، تیم امنیت سایت سیمرس همین لایهها -فایروال و مقاوم سازی، مانیتورینگ ۲۴/۷، بکاپ خودکار و پاک سازی سایت هک شده در صورت نیاز- را به صورت حرفهای پیاده و نگهداری میکند.
چرا یک اقدام به تنهایی کافی نیست
یک اشتباه رایج این است که فکر کنیم با انجام یک یا دو مورد از این لیست، کار امنیت تمام شده. نصب SSL به تنهایی کافی نیست، چون فقط ارتباط را رمزگذاری میکند و ربطی به آسیب پذیری کد یا رمز ضعیف ندارد. نصب یک افزونه امنیتی وردپرس هم به تنهایی کافی نیست؛ بخش مهمی از امنیت واقعی در سطح سرور و پیکربندی اتفاق میافتد، جایی که یک افزونه سمت وردپرس اصلا دیدی به آن ندارد. امنیت واقعی از جمع شدن چند لایه کنار هم به دست میآید، نه از یک ابزار یا تنظیم منفرد.
برای همین وقتی صحبت از امنیت سایت است، سوال درست «کدام افزونه را نصب کنم» نیست، بلکه «کدام لایهها را دارم و کدامها را ندارم» است. یک سایت ممکن است رمز عبور قوی و SSL داشته باشد ولی هیچ فایروالی در سطح سرور نداشته باشد؛ سایت دیگری ممکن است افزونه امنیتی نصب کرده باشد ولی بکاپش هم روی همان هاست باشد. هر دو حالت یک یا چند لایه از این چک لیست را کم دارند و همان نقطه، دقیقا جایی است که مهاجم پیدایش میکند.
چه کاری نمیکنیم
صادقانه بگوییم: هیچ چک لیستی، حتی اگر همه موارد بالا را دقیق انجام دهید، سایت را صد در صد غیرقابل هک نمیکند. هدف واقع بینانهتر این است: ریسک نفوذ را به شدت کم کنید و اگر اتفاقی افتاد، زمان تشخیص و واکنش را کوتاه کنید. یک سایت که مانیتورینگ فعال و بکاپ تازه دارد، حتی در بدترین حالت ظرف ساعات اولیه شناسایی و پاک سازی میشود؛ سایتی که هیچ کدام از اینها را ندارد، ممکن است هفتهها هک بودنش را متوجه نشود.
پرسشهای متداول
آیا نصب گواهی SSL برای امنیت سایت کافی است؟
نه. SSL فقط ارتباط بین بازدیدکننده و سرور را رمزگذاری میکند و جلوی شنود اطلاعات را میگیرد، اما هیچ ربطی به آسیب پذیری افزونهها، رمز عبور ضعیف یا تنظیمات سرور ندارد. SSL یک لایه از چند لایه لازم است، نه کل راه حل.
آیا نصب یک افزونه امنیتی برای جلوگیری از هک کافی است؟
به تنهایی نه. افزونههای امنیتی وردپرس بخشی از حملات سطح اپلیکیشن را میگیرند، اما بخش مهمی از امنیت واقعی -فایروال سطح سرور، پیکربندی درست، مانیتورینگ زیرساخت- خارج از چیزی است که یک افزونه وردپرسی به آن دسترسی دارد.
چطور بفهمم سایتم هک شده است؟
نشانههای رایج شامل کندی ناگهانی سایت، ریدایرکت غیرمنتظره به سایتهای دیگر، فایلهای ناشناس در هاست، یا هشدار گوگل درباره محتوای مخرب است. اگر مانیتورینگ فعال نداشته باشید، ممکن است این نشانهها دیرتر دیده شوند.
اگر سایتم همین الان هک شده باشد چه کار کنم؟
اول سایت را از دسترس عمومی خارج نکنید بدون بکاپ گرفتن از وضعیت فعلی، چون همین وضعیت برای بررسی ریشه نفوذ لازم است. برای پاک سازی درست و اطمینان از بسته شدن راه نفوذ، بهتر است سراغ تیمی بروید که هم پاک سازی سایت هک شده را انجام میدهد و هم بعد از آن فایروال و مانیتورینگ را برقرار میکند تا دوباره تکرار نشود.

دیدگاهها و پرسشها
هنوز دیدگاهی ثبت نشده است. اگر سؤالی دارید، خوشحال میشویم بپرسید.
نوشتن دیدگاه